您身边的移动安全专家
提供安全检测、安全加密、安全监测等一站式的移动安全服务
免费咨询首页 / 新闻资讯 / APP上架总被驳回?几维安全联合正泰安能,用三阶安全门禁把等...
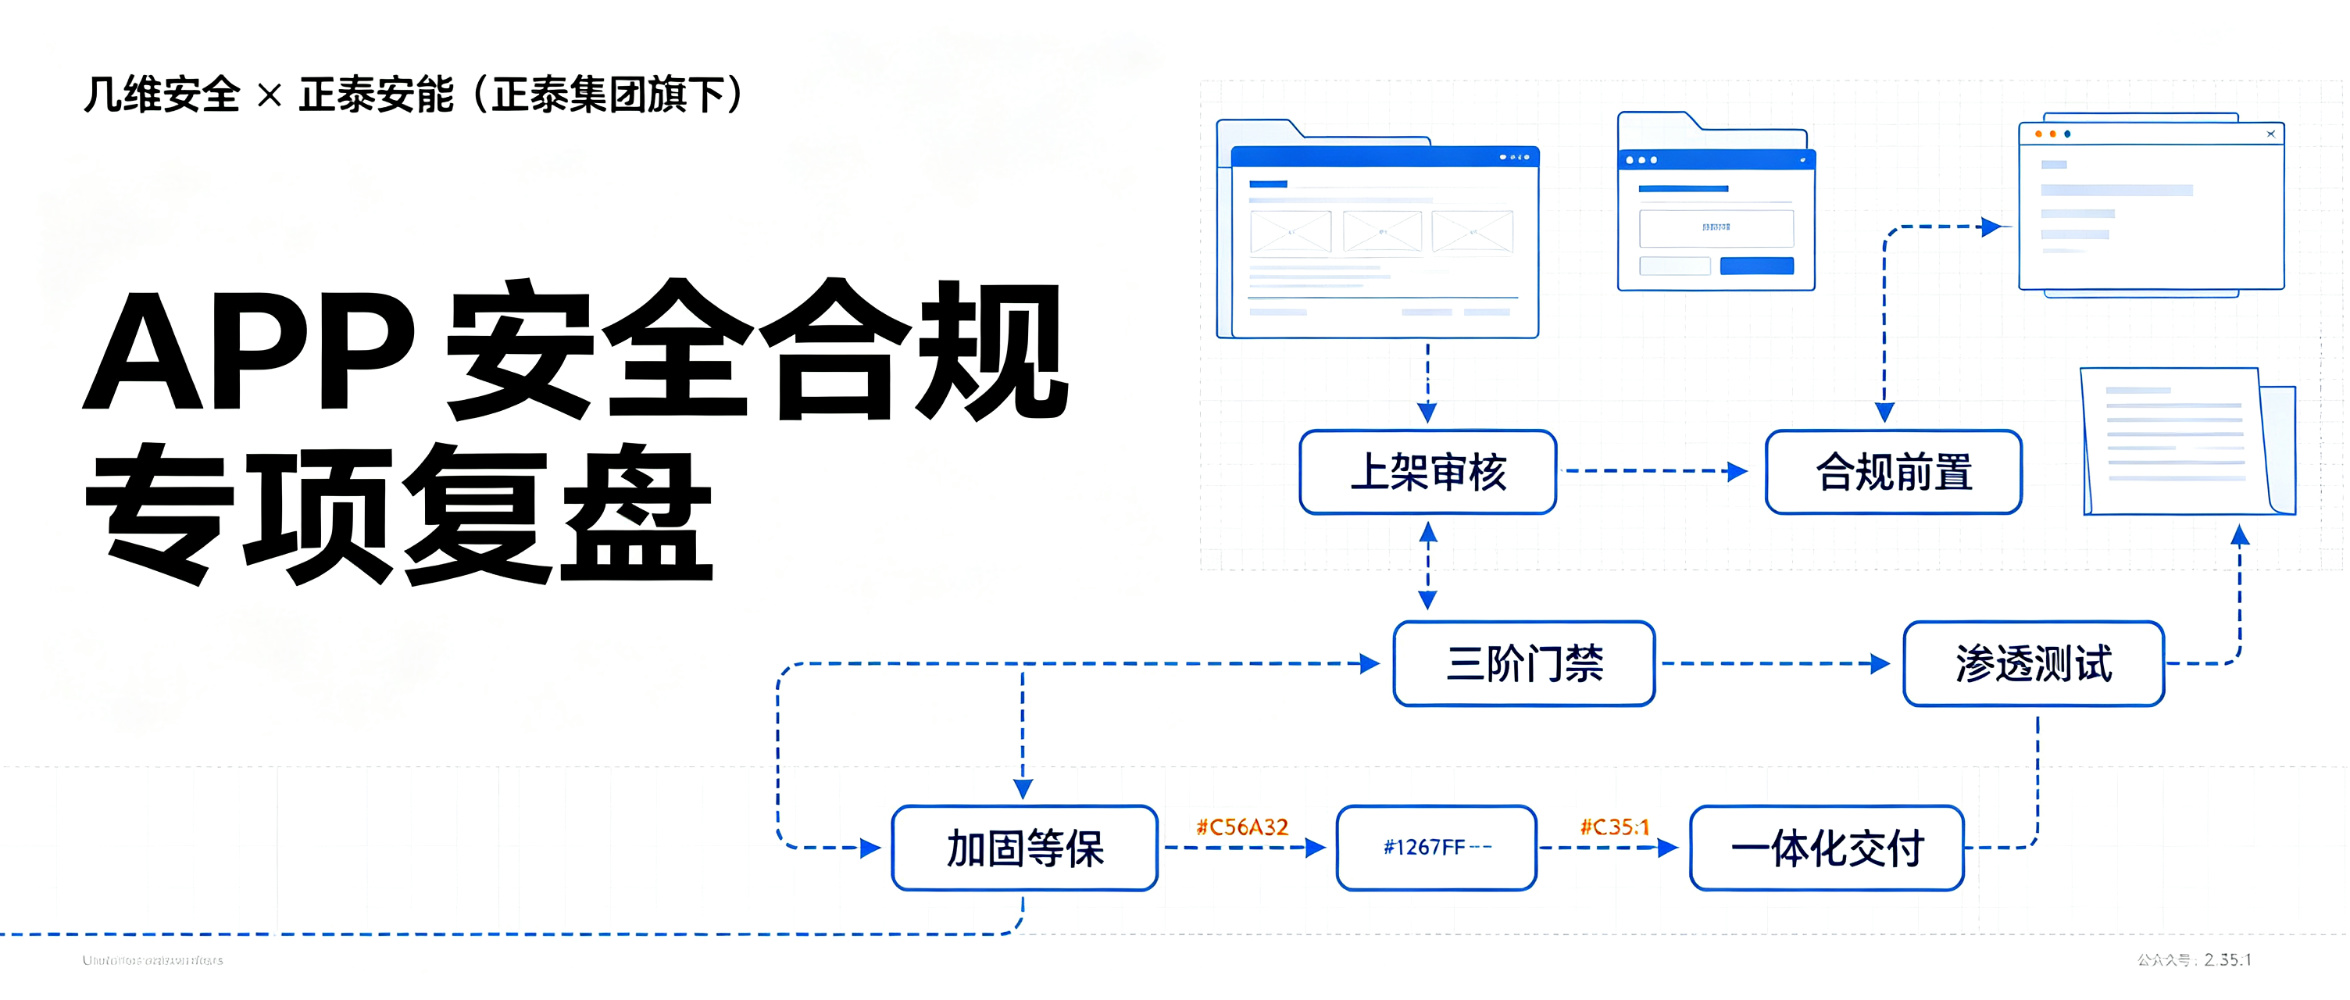
最近两年,做 APP 的团队应该都有体感:上架越来越难了。
iOS 端隐私清单缺一项就被打回;安卓这边,华为、小米、荣耀、OPPO 各家应用商店对第三方 SDK、权限、隐私政策的审核口径并不一致,一旦检出权限滥用、未公示信息收集、代码安全风险,版本直接驳回。
今天这篇,我们把和正泰安能(正泰集团旗下)合作的一次完整专项拆解出来——他们的信息安全合规经理施建炉(施建炉同时为正泰集团信息安全项目经理),从 2023 年就开始统筹 APP 应用商店提审,又牵头了等保测评的加固需求。这篇复盘里,有他们踩过的坑,也有我们一起跑通的方法。
在前期版本迭代中,我们观察到一个规律:大量合规缺陷靠客户研发团队内部自测根本识别不出来,往往要到提审环节才暴露,直接触发审核驳回。
iOS 端,常见卡点集中在三类:隐私清单(Privacy Manifest)信息缺失、权限申请描述模糊、私有 API 调用。仅靠 Xcode 自带工具只能做基础筛查,深层代码风险识别不到位。
安卓各应用市场,审核重点又不一样:华为、小米、荣耀、OPPO 等主要平台会重点核查第三方 SDK 的数据采集行为、已知高危安全漏洞、隐私政策披露完整性。一旦检出权限滥用、未公示信息收集、代码安全风险,版本直接打回。
| 安全合规不能作为上线前的临时补救动作,必须前置纳入项目质量门禁——在版本提包前完成一次专项安全体检,把风险拦在内部验收阶段,而不是应用商店审核员手里。 |
基于多轮踩坑经验,我们帮客户把安全检测固化为上线前的质量门禁,划成三个阶段,按节点交付,不做一次性大体检。
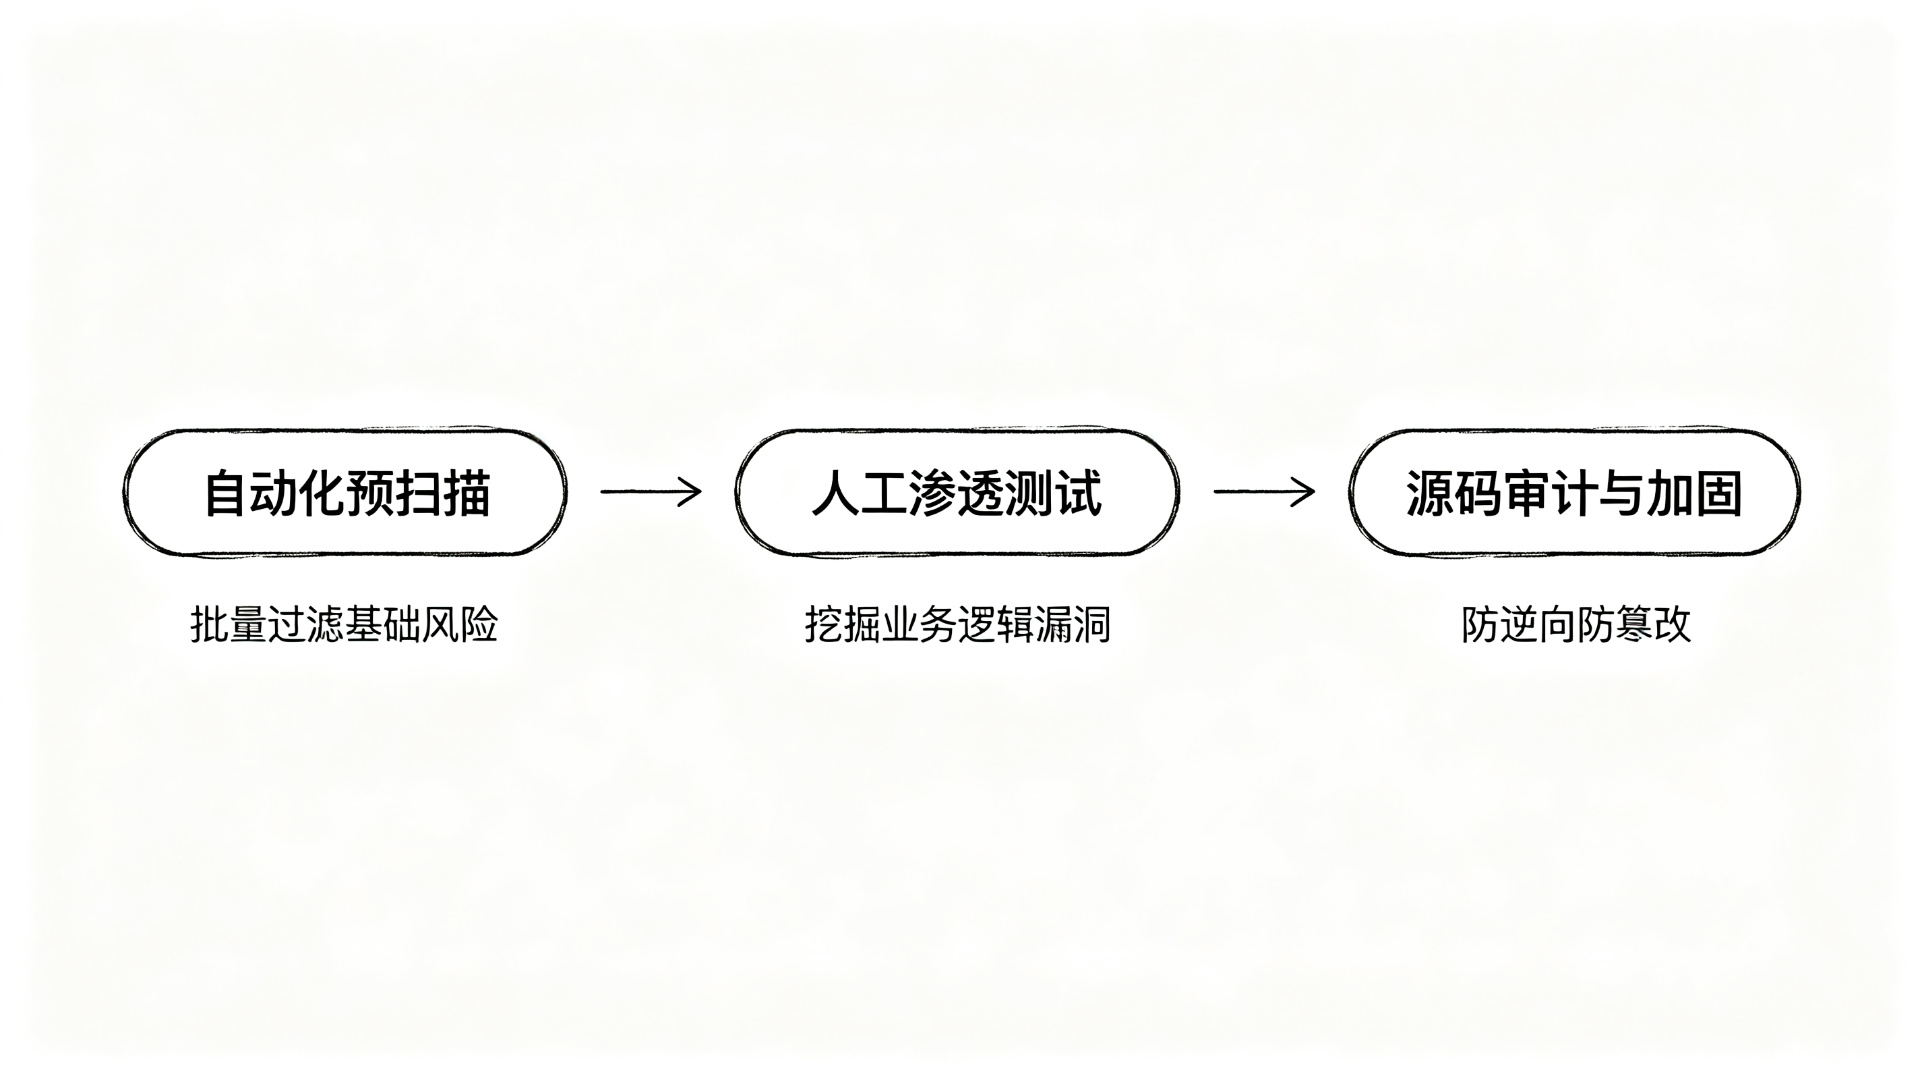
图:三阶安全门禁流程
版本接近冻结时,我们启动自动化安全扫描——用几维安全在线检测平台批量扫描安装包,快速识别权限滥用、已知高危漏洞、SDK 异常行为。这一环节耗时短,能快速输出一份初步风险清单,客户研发优先整改高危问题,把基础合规缺陷先过滤掉。
自动化扫描识别不了业务逻辑类漏洞。我们的渗透测试团队模拟攻击者视角,针对登录鉴权、接口传输、用户敏感数据处理等核心业务链路开展渗透测试,挖掘业务层面的安全漏洞,并出具具备 CMA / CNAS 资质的正式渗透测试报告。
我们针对客户核心业务代码和加密模块开展源码审计,防范逆向、篡改、二次打包风险。加固环节引入编译级代码加密方案,将 Java 代码转为 C 代码,防护强度高于传统代码混淆;同时配套 iOS 专属加固与代码虚拟化防护技术,解决 iOS 应用防逆向难题,顺利通过 App Store 严苛审核。
加固落地的同时,我们同步对标等保 2.0 代码安全相关要求,让一次加固同时满足上架防护和等保合规两个目标,不做重复投入。
过去不少团队认为,等保测评只是政务、国企项目的强制要求。但在当前市场环境下,B 端合作方越来越重视信息安全能力,开始把等保测评结论纳入商务合作准入条件。正泰安能在对接 B 端合作需求时,合同已明确要求系统取得等保三级。
在等保准备阶段,我们依托几维安全平台内置的等保 2.0 标准检测能力,逐项对标测评要求,输出差距清单与整改方案。比如敏感数据存储、传输加密这类等保必测项,直接依托我们的加固方案落地安全能力,实现问题检测—整改加固一体化推进,显著缩短等保准备周期。
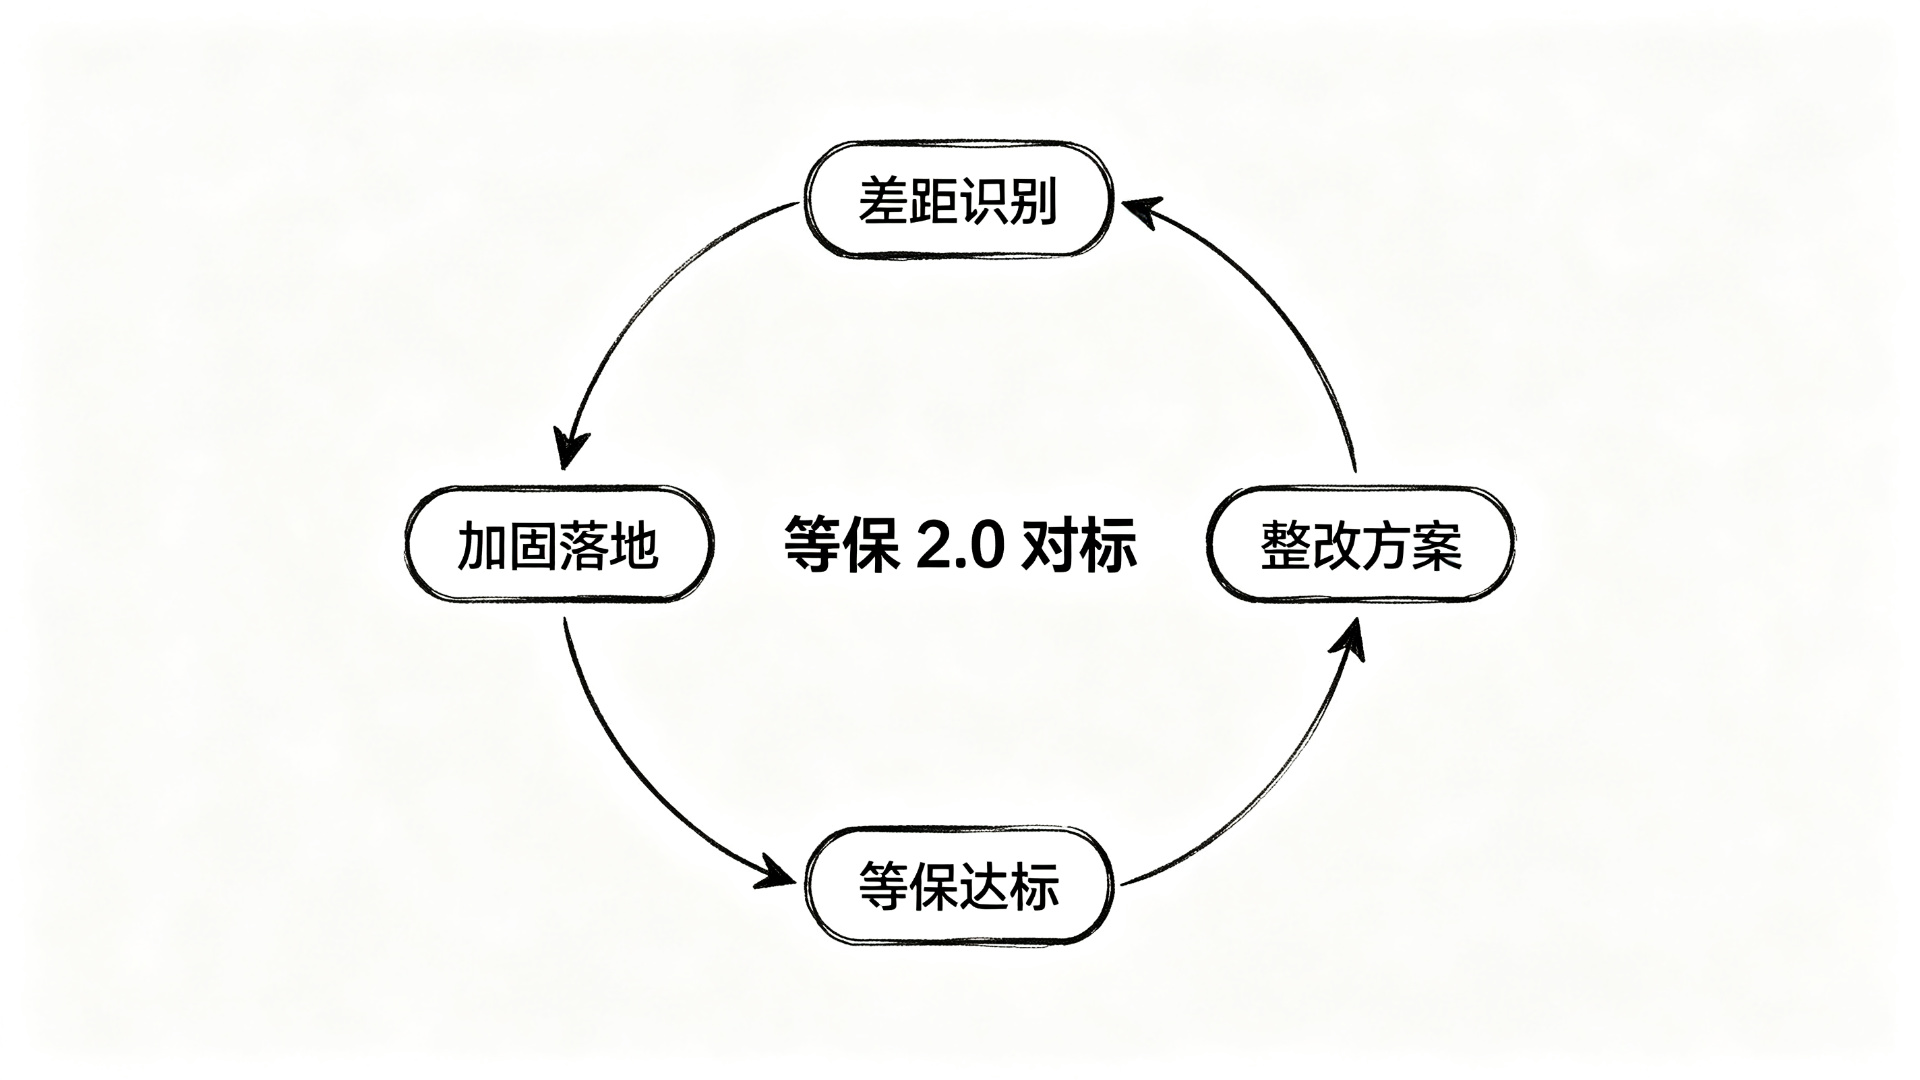
图:等保 2.0 对标闭环
采购阶段,客户从资质、交付模式、成本、适配场景四个维度,对不同类型的安全服务商做了对比。
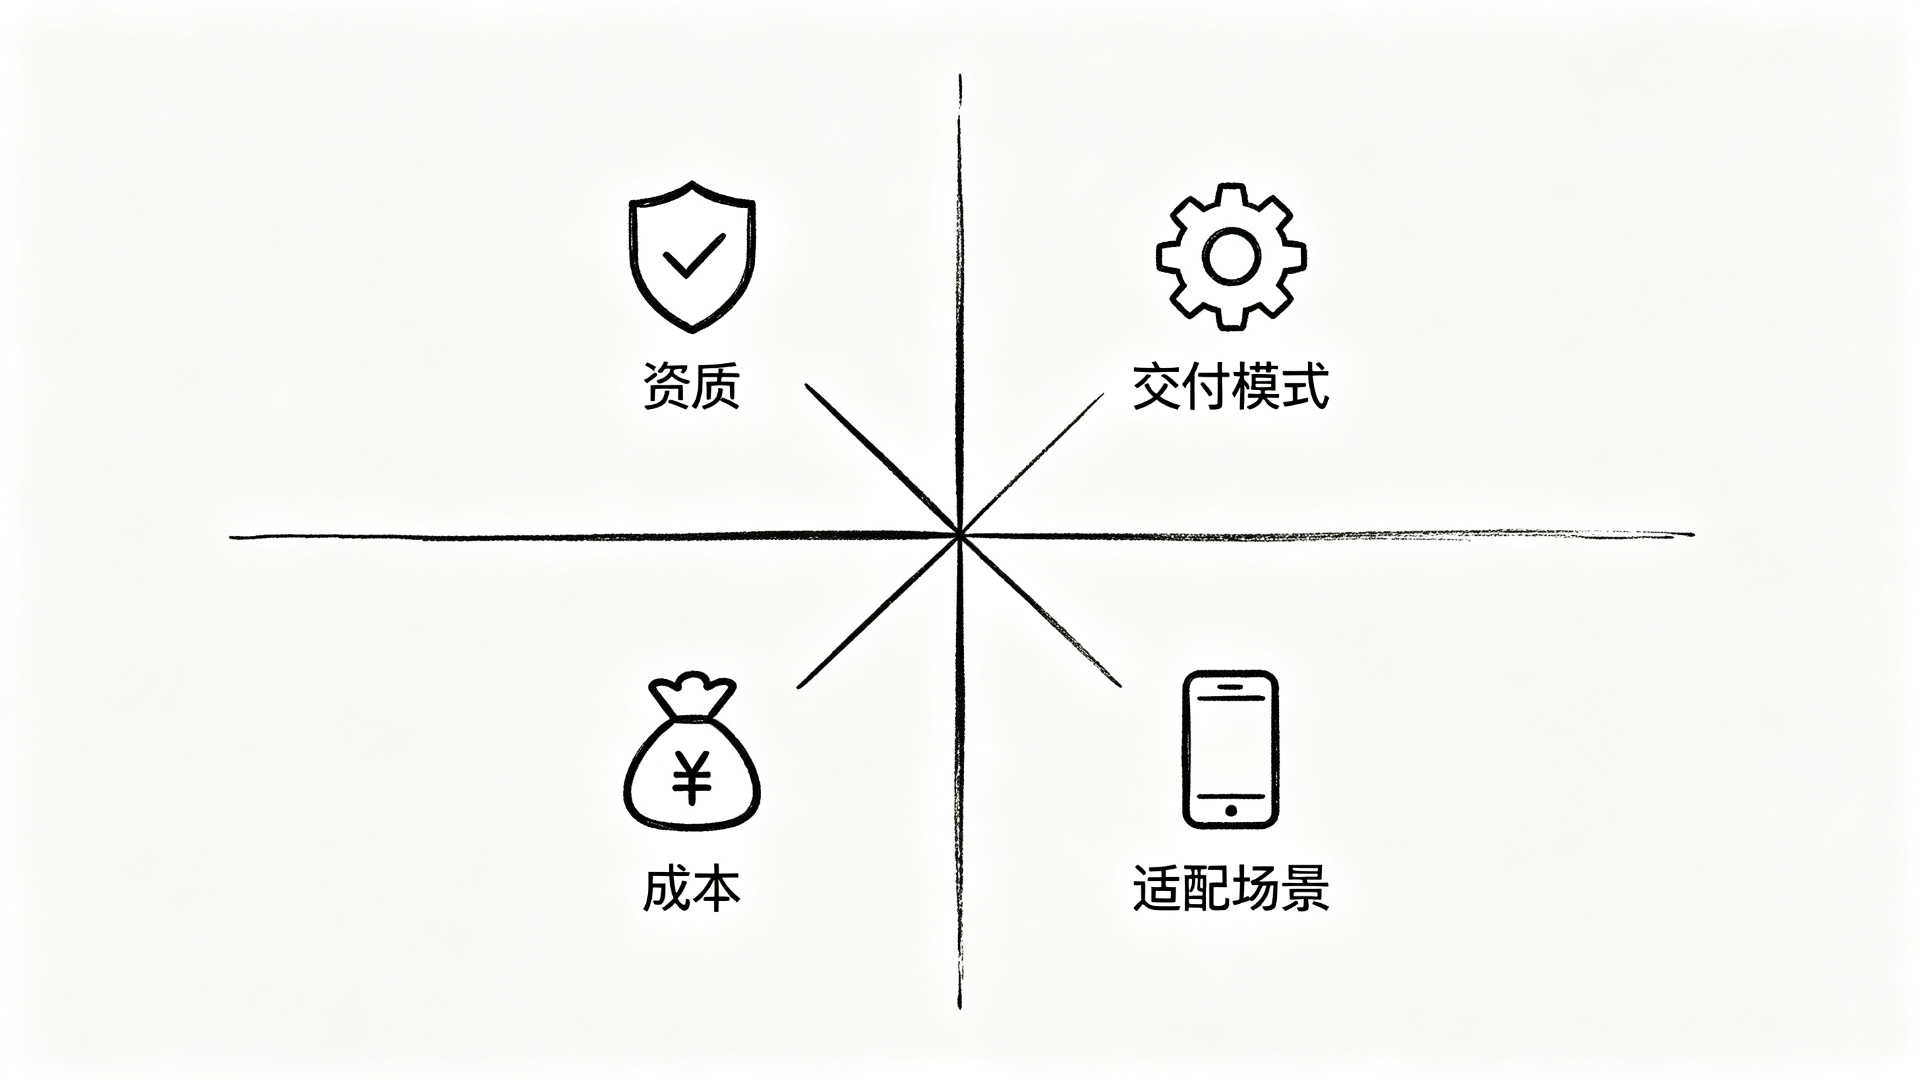
图:服务商选型四维对比
客户最终选择了几维安全的一体化交付,核心理由很直接:风险发现、漏洞整改、应用加固由我们一家落地,省去跨厂商沟通对接成本,项目进度更可控。我们深耕移动应用安全领域,有大量 APP 落地案例和亿级终端兼容性验证,检测与加固在同一平台交付,适配互联网 APP 项目的快速迭代节奏。
| 检测 + 加固一体化,省掉跨厂商沟通成本 |
在和正泰安能合作过程中,施建炉经理结合多轮实施经验,总结了这份合规专项管理要点,我们认为非常有参考价值,直接整理出来:
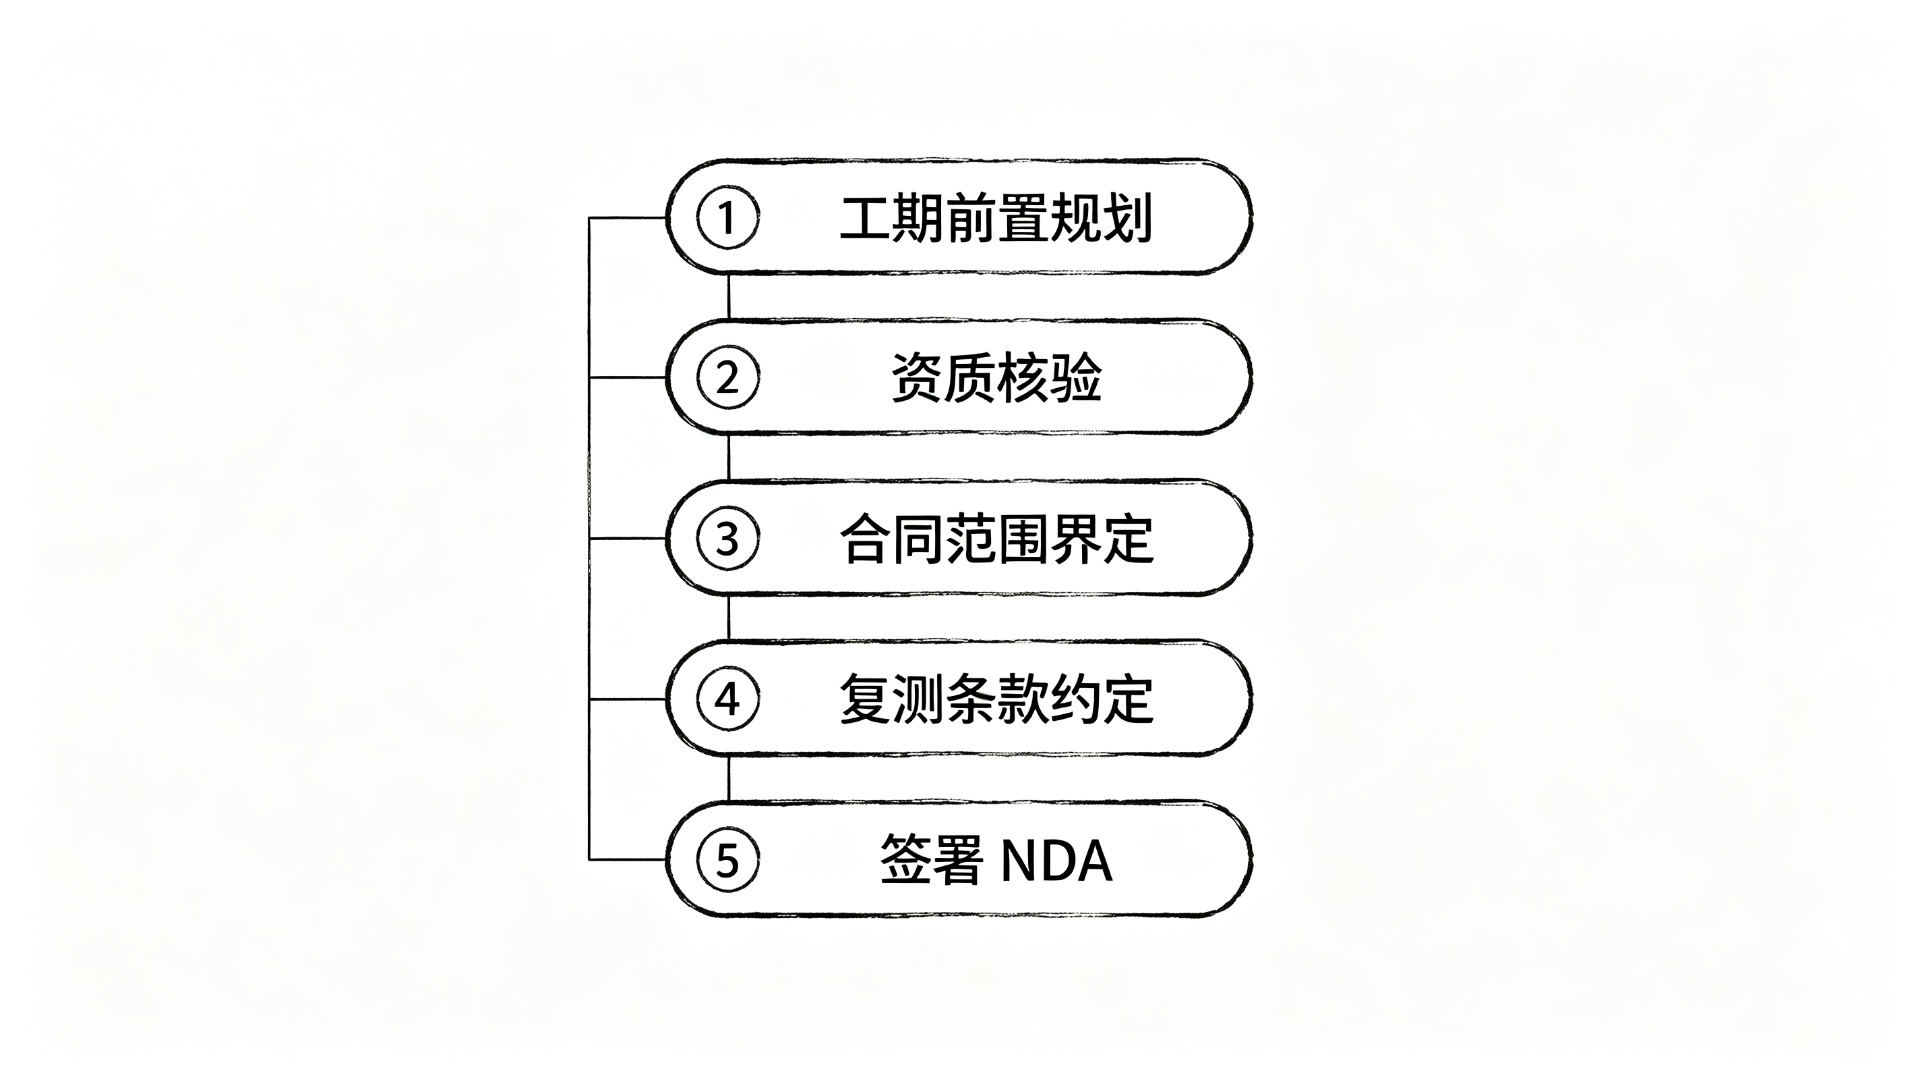
图:项目经理 5 条风控清单
工期前置规划:安全合规专项至少预留 1 个月,用于检测、整改、复测,避免临近上线集中整改导致延期。
资质核验:服务商出具的检测报告需具备 CMA / CNAS 资质。无资质报告不被应用商店认可,存在验收失效风险。
清晰界定合同范围:采购合同明确检测对象——是仅检测 APK / IPA 安装包,还是包含后端 API 接口,规避后期范围争议。
商务条款约定复测:合同提前约定,整改后的复测免收额外费用,直至所有风险项闭环,控制项目预算。
签署保密协议(NDA):明确源码、业务数据、检测资料的使用、保管、销毁条款,保护项目核心资产。
基础漏洞检测项大体一致,但平台侧重点不同。iOS 重点做隐私清单合规、防逆向加固;安卓重点核查第三方 SDK 行为、权限管控、SO 文件加固。专业服务商会根据两大平台规则定制差异化检测方案。
不能。应用商店检测属于黑盒自动化扫描,覆盖范围有限;第三方机构支持源码白盒审计加人工渗透,能够识别业务逻辑漏洞,这类漏洞很难被自动化扫描发现。
周期取决于系统规模、原有安全基础和整改工作量,从准备到拿到测评结论一般 1 到 3 个月。费用随定级(二级 / 三级)、地区差异较大,数万至数十万不等,立项阶段建议多方比价。
由第三方机构扫描 SDK 行为,识别权限申请与敏感数据采集动作;项目团队向 SDK 厂商索取合规材料,并在隐私政策内完整披露所有 SDK 信息。
成熟移动加固方案经过海量终端验证,性能损耗低、设备兼容性稳定。在高强度防护前提下,基本不影响 APP 运行流畅度,可降低加固后闪退、崩溃等上线验收故障。
这套方法背后其实是一个判断:APP 上架合规和等保测评,本质都不是补票,而是项目质量的一部分。把安全检测前置成三阶门禁,让检测、整改、加固、等保对标在同一套流程里闭环,比每次被驳回后临时救火,要省心得多。
如果你们也在做多渠道上架、遇到过隐私清单或 SDK 审核问题,或者正在准备等保测评,欢迎在后台留言交流。几维安全提供移动应用安全检测、加固与等保对标一体化服务,支持从预扫描到源码审计的完整链路。